คำว่า “นโยบายความเป็นส่วนตัว” มักทำให้หลายคนนึกถึงหน้าที่เต็มไปด้วยศัพท์ทางกฎหมาย แต่สำหรับผู้ใช้งาน คำถามที่สำคัญกว่านั้นตรงไปตรงมามาก
เว็บไซต์รู้ข้อมูลอะไรเกี่ยวกับเรา?
ข้อมูลนั้นเข้ามาตอนไหน?
ถูกนำไปใช้อะไร?
ใครมีโอกาสเห็น?
และถ้าไม่ต้องการให้ข้อมูลบางอย่างถูกเก็บต่อ เราทำอะไรได้บ้าง?
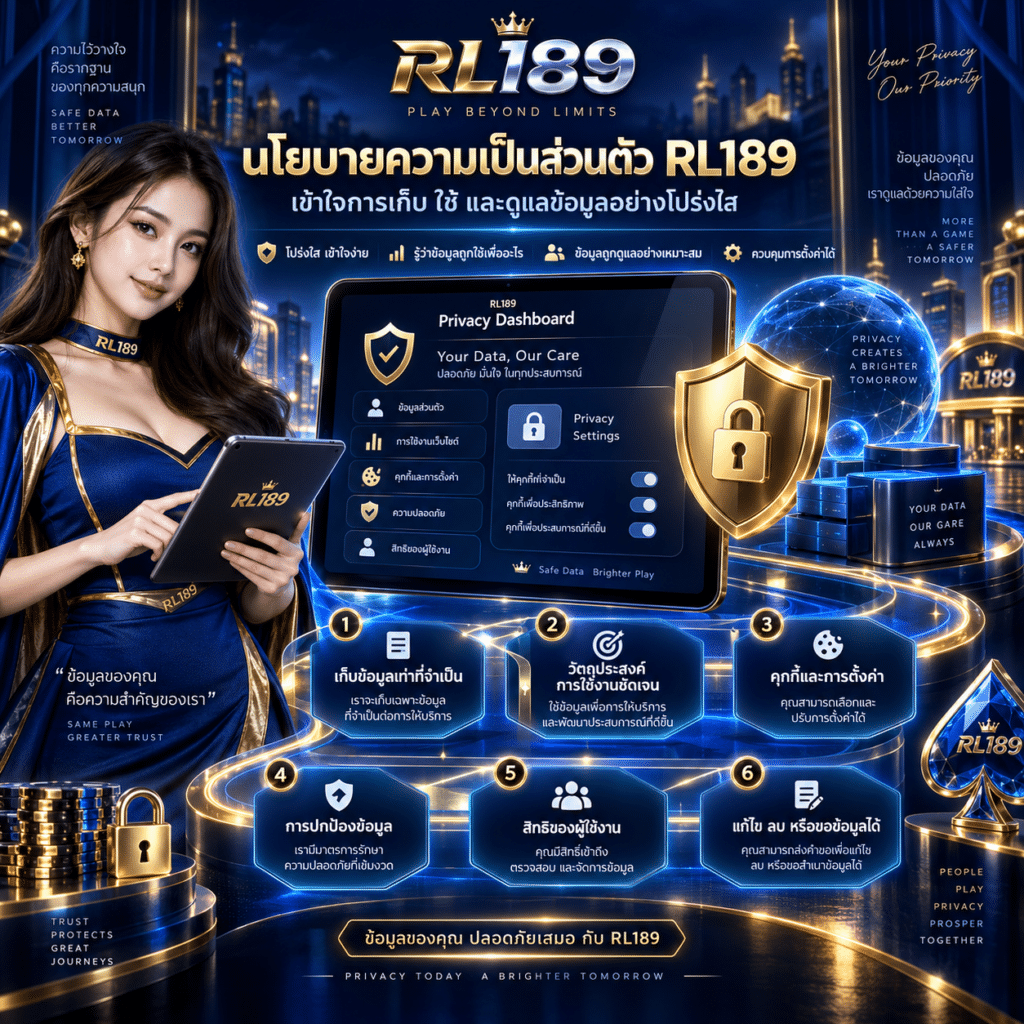
หน้า Privacy ของ RL189 จึงควรช่วยตอบคำถามเหล่านี้อย่างเป็นลำดับ ไม่ใช่เพียงระบุว่ามี “การประมวลผลข้อมูลตามความเหมาะสม” แล้วปล่อยให้คนอ่านตีความต่อเอง
หากต้องการดูบริบทของเว็บไซต์ทั้งหมดก่อน สามารถเริ่มจาก ภาพรวมของ RL189 แล้วกลับมาที่หน้านี้เมื่ออยากตรวจรายละเอียดด้านข้อมูลโดยเฉพาะ
เวลาพูดว่าเว็บไซต์ “เก็บข้อมูล” หลายคนอาจนึกถึงแบบฟอร์มที่ผู้ใช้กรอกเองเท่านั้น แต่ในความเป็นจริง ข้อมูลสามารถเข้ามาจากหลายจุด
บางส่วนผู้ใช้ให้โดยตรง เช่น ข้อมูลติดต่อหรือข้อมูลที่กรอกในแบบฟอร์ม
บางส่วนเกิดจากการใช้งาน เช่น หน้าที่เปิด อุปกรณ์ที่ใช้ Browser หรือเวลาที่เข้าถึงเว็บไซต์
บางส่วนอาจเกิดจากเทคโนโลยีอย่าง Cookie หรือเครื่องมือวิเคราะห์ ซึ่งช่วยให้เว็บไซต์เข้าใจว่าหน้าใดถูกใช้งานและส่วนใดอาจมีปัญหา
ประเด็นสำคัญไม่ใช่เพียง “เก็บหรือไม่เก็บ” แต่เว็บไซต์ควรอธิบายให้ชัดว่า ข้อมูลแต่ละประเภทเข้ามาด้วยเหตุผลอะไร
ถ้าหนึ่งช่องในแบบฟอร์มถามข้อมูลบางอย่าง ควรมีเหตุผลรองรับว่าข้อมูลนั้นจำเป็นต่อสิ่งที่กำลังทำอย่างไร
ตัวอย่างเช่น หากต้องใช้ช่องทางติดต่อเพื่อส่งคำตอบกลับ การขอข้อมูลติดต่อมีบริบทชัดเจน
แต่ถ้าฟอร์มหนึ่งขอข้อมูลจำนวนมากโดยไม่มีคำอธิบาย คนใช้มีเหตุผลที่จะตั้งคำถามว่าเว็บไซต์ต้องการข้อมูลเหล่านั้นไปทำไม
แนวคิดที่เหมาะสมคือ เก็บเท่าที่จำเป็นต่อวัตถุประสงค์จริง
ไม่ควรขอข้อมูลเพิ่มเพียงเพราะ “อาจมีประโยชน์ในอนาคต”
หากข้อมูลถูกใช้กับกิจกรรมหรือรายการเฉพาะช่วงเวลา รายละเอียดใน หน้ารวมโปรโมชั่น RL189 ก็ควรสอดคล้องกับหลักการนี้ และบอกให้ชัดหากต้องใช้ข้อมูลเพิ่มเติมเพื่อดำเนินการบางอย่าง
เวลาเปิดเว็บไซต์ ระบบอาจได้รับข้อมูลทางเทคนิคโดยอัตโนมัติ เช่น
ข้อมูลเหล่านี้สามารถช่วยตรวจสอบว่าหน้าเว็บทำงานได้หรือไม่ เช่น หากผู้ใช้มือถือจำนวนมากเจอปัญหาหน้าโหลดผิด ระบบวิเคราะห์อาจช่วยชี้ว่าเกิดขึ้นกับอุปกรณ์หรือ Browser ประเภทใด
แต่การมีประโยชน์ทางเทคนิคไม่ได้หมายความว่าจะเก็บข้อมูลทุกอย่างโดยไม่มีขอบเขต
เว็บไซต์ควรกำหนดประเภทข้อมูลและวัตถุประสงค์ของการใช้งานให้ชัดเจน
ผู้ใช้ไม่จำเป็นต้องรู้ชื่อ Cookie ทุกตัวเพื่อเข้าใจความเป็นส่วนตัว
สิ่งที่มีประโยชน์กว่าคือรู้ว่า Cookie ทำหน้าที่อะไร
ตัวอย่างเช่น
Cookie ที่จำเป็น
ช่วยให้ฟังก์ชันพื้นฐานของเว็บไซต์ทำงาน
Cookie ด้านการตั้งค่า
ช่วยจำตัวเลือกบางอย่างของผู้ใช้
Cookie ด้านสถิติ
ช่วยให้เห็นภาพรวมว่าผู้ใช้เข้าถึงหน้าใดและระบบมีปัญหาตรงไหน
หากมีเทคโนโลยีที่ใช้เพื่อวัตถุประสงค์อื่น ก็ควรแยกออกมาอธิบายให้ชัด ไม่ควรรวมทุกอย่างไว้ภายใต้คำว่า “เพื่อปรับปรุงประสบการณ์”
ผู้ใช้ควรรู้ด้วยว่า Cookie ประเภทใดสามารถเลือกปิดหรือจัดการได้
หลักพื้นฐานคือไม่ใช่ทุกคนในระบบจำเป็นต้องเข้าถึงข้อมูลทุกประเภท
ข้อมูลควรถูกเข้าถึงตามความจำเป็นของหน้าที่
ตัวอย่างเช่น ทีมที่แก้ปัญหาด้านเทคนิคอาจต้องเห็น Log ทางระบบ แต่ไม่ได้หมายความว่าจำเป็นต้องเข้าถึงข้อมูลอื่นทั้งหมดของผู้ใช้
หากมีผู้ให้บริการภายนอกเข้ามาช่วยเรื่อง Hosting, Analytics, ระบบติดต่อ หรือบริการทางเทคนิค เว็บไซต์ก็ควรบอกประเภทของบุคคลหรือบริการที่อาจได้รับข้อมูลและเหตุผลที่มีการแบ่งปัน
คำว่า “บุคคลที่สาม” อย่างเดียวไม่ช่วยให้คนอ่านเข้าใจมากนัก
สิ่งที่ควรตอบให้ได้คือ แบ่งปันกับใครประเภทไหน และเพื่อทำอะไร
นโยบายบางแห่งเขียนว่าอาจแชร์ข้อมูล “ตามความจำเป็นเพื่อวัตถุประสงค์ทางธุรกิจ”
ประโยคแบบนี้กว้างเกินไปสำหรับคนอ่าน
RL189 ควรอธิบายในระดับที่เห็นภาพ เช่น การใช้ผู้ให้บริการระบบ Hosting การวิเคราะห์ประสิทธิภาพ หรือบริการที่จำเป็นต่อการทำงานของเว็บไซต์
หากมีการเปิดเผยข้อมูลตามข้อกำหนดของกฎหมายหรือคำสั่งจากหน่วยงานที่มีอำนาจ ก็ควรแยกกรณีดังกล่าวออกจากการแบ่งปันเพื่อดำเนินงานตามปกติ
ขอบเขตที่สัมพันธ์กับการใช้เว็บไซต์โดยทั่วไปสามารถอ่านเพิ่มเติมจาก ข้อตกลงและเงื่อนไขของ RL189 ซึ่งมีหน้าที่ต่างจาก Privacy Policy อย่างชัดเจน
บางครั้งไม่สามารถกำหนดระยะเวลาเดียวสำหรับข้อมูลทุกประเภทได้ เพราะข้อมูลแต่ละชุดมีเหตุผลในการจัดเก็บต่างกัน
แต่เว็บไซต์ควรมีหลักในการพิจารณา เช่น
ข้อมูลยังจำเป็นต่อวัตถุประสงค์เดิมหรือไม่
มีภาระตามกฎหมายให้ต้องเก็บไว้หรือเปล่า
ข้อมูลใช้สำหรับแก้ข้อพิพาทหรือปัญหาทางเทคนิคหรือไม่
เมื่อหมดวัตถุประสงค์แล้วสามารถลบหรือทำให้ไม่สามารถระบุตัวบุคคลได้หรือไม่
การบอกหลักเกณฑ์เหล่านี้ช่วยให้คำว่า “เก็บเท่าที่จำเป็น” มีความหมายมากขึ้น
หากสามารถระบุช่วงเวลาของข้อมูลแต่ละประเภทได้จริง ก็ควรระบุไว้ตรง ๆ
เว็บไซต์สามารถใช้มาตรการเพื่อลดความเสี่ยงได้ เช่น การจำกัดสิทธิ์เข้าถึง การรักษาความปลอดภัยของระบบ หรือกระบวนการดูแลบัญชี
แต่ไม่ควรเขียนว่า “ข้อมูลปลอดภัย 100%” เพราะไม่มีระบบออนไลน์ใดสามารถให้คำรับรองแบบสมบูรณ์ได้
ข้อความที่ตรงไปตรงมากว่าคือ เว็บไซต์ใช้มาตรการตามความเหมาะสมเพื่อป้องกันการเข้าถึง การใช้ หรือการเปิดเผยข้อมูลโดยไม่ได้รับอนุญาต แต่ความเสี่ยงทางเทคนิคไม่สามารถถูกกำจัดออกได้ทั้งหมด
ภาษาที่ไม่โอ้อวดช่วยให้ Policy มีน้ำหนักมากกว่าคำรับรองกว้าง ๆ
สิทธิของผู้ใช้อาจแตกต่างตามกฎหมายที่ใช้บังคับ แต่ในหลักการ หน้านโยบายควรช่วยให้คนอ่านเข้าใจว่ามีช่องทางใดสำหรับการสอบถามหรือจัดการข้อมูลของตัวเอง
ขึ้นอยู่กับบริบทและกฎหมายที่เกี่ยวข้อง ผู้ใช้อาจมีสิทธิ เช่น
สิทธิแต่ละอย่างอาจมีข้อยกเว้น ดังนั้นเว็บไซต์ไม่ควรสัญญาว่าทุกคำขอจะทำได้ในทุกกรณีโดยอัตโนมัติ
Privacy Control ที่ดีควรมีเส้นทางชัดเจน
ผู้ใช้ไม่ควรถูกส่งจากหน้า Privacy ไปหน้า Help แล้ววนกลับมาที่ Privacy อีกครั้งโดยไม่รู้ว่าจะต้องติดต่อใคร
หาก RL189 มีช่องทางสำหรับคำขอด้านข้อมูล ก็ควรระบุให้ชัดว่า
ต้องส่งคำขอที่ไหน
ต้องให้ข้อมูลอะไรเพื่อยืนยันตัวตน
โดยทั่วไปกระบวนการมีขั้นตอนอย่างไร
และหากมีข้อจำกัด เว็บไซต์จะแจ้งอย่างไร
ความชัดเจนของ Process สำคัญพอ ๆ กับข้อความทางนโยบาย
หากมีพื้นที่ให้ผู้ใช้ส่งความคิดเห็น ข้อความที่เขียนอาจมีข้อมูลส่วนบุคคลอยู่โดยตั้งใจหรือไม่ตั้งใจก็ได้
เช่น ชื่อ ช่องทางติดต่อ หรือรายละเอียดที่สามารถเชื่อมกลับไปยังบุคคล
ดังนั้น พื้นที่รีวิวและความคิดเห็นจากผู้ใช้งาน ไม่ควรนำข้อมูลที่สามารถระบุตัวบุคคลมาเผยแพร่เกินกว่าที่จำเป็น
หากใช้ข้อความรีวิวจริง ควรมีหลักชัดเจนว่าได้รับอนุญาตให้เผยแพร่หรือไม่ และมีการตัดข้อมูลส่วนบุคคลที่ไม่จำเป็นออกอย่างไร
หากเว็บไซต์กำหนดอายุขั้นต่ำ หน้านโยบายควรสอดคล้องกับข้อกำหนดนั้น
เว็บไซต์ไม่ควรตั้งใจเก็บข้อมูลจากผู้ที่ไม่เข้าเกณฑ์อายุที่กำหนด และหากพบว่ามีข้อมูลดังกล่าวเข้ามา ควรมีกระบวนการจัดการที่เหมาะสม
รายละเอียดเรื่องคุณสมบัติและขอบเขตการเข้าถึงควรตรวจจาก เงื่อนไขการใช้งาน RL189 ควบคู่กัน ไม่ควรปล่อยให้ Privacy Policy กับ Terms พูดคนละเงื่อนไข
นโยบายอาจต้องปรับเมื่อเทคโนโลยี วิธีเก็บข้อมูล หรือข้อกำหนดทางกฎหมายเปลี่ยน
เมื่อมีการแก้ไขที่มีสาระสำคัญ ควรมีวันที่อัปเดตและช่วยให้ผู้ใช้เห็นว่าประเด็นใดได้รับการเปลี่ยนแปลง
การเปลี่ยนเพียงวันที่ด้านบนโดยไม่มีการตรวจเนื้อหาจริงไม่ได้ทำให้นโยบายทันสมัยขึ้น
แนวทางการดูแลเนื้อหาในภาพรวมสามารถอ่านได้จาก ข้อมูลเกี่ยวกับ RL189 และ แนวทางของผู้เรียบเรียงเนื้อหา ซึ่งอธิบายบทบาทด้านการจัดและตรวจทานข้อมูล
สุดท้ายแล้ว ระบบป้องกันข้อมูลที่ดีที่สุดไม่ได้มีเพียงการเพิ่มชั้นรักษาความปลอดภัย
อีกด้านหนึ่งคือ ลดปริมาณข้อมูลที่ไม่จำเป็นตั้งแต่ต้น
ถ้าไม่ต้องใช้ ก็ไม่จำเป็นต้องขอ
ถ้าหมดวัตถุประสงค์แล้ว ก็ควรมีเหตุผลชัดเจนหากยังต้องเก็บ
ถ้าผู้ใช้สามารถควบคุมการตั้งค่าได้ ก็ควรทำให้การควบคุมนั้นเข้าถึงง่าย
และหากการใช้งานเว็บไซต์เกี่ยวข้องกับเวลาและพฤติกรรมที่ผู้ใช้ต้องการกำหนดขอบเขต สามารถอ่าน แนวทางการใช้งานอย่างมีความรับผิดชอบ เพิ่มเติมได้ ซึ่งเป็นอีกส่วนหนึ่งของการให้ผู้ใช้มี Control เหนือประสบการณ์ของตัวเอง
อาจมีทั้งข้อมูลที่ผู้ใช้ส่งให้โดยตรงและข้อมูลทางเทคนิคที่เกิดจากการใช้งานเว็บไซต์ เช่น อุปกรณ์ Browser เวลาเข้าถึง หรือข้อมูลการทำงานของระบบ ทั้งนี้ประเภทข้อมูลจริงควรสอดคล้องกับระบบที่เว็บไซต์ใช้อยู่จริง
Cookie สามารถช่วยให้ฟังก์ชันพื้นฐานทำงาน จดจำการตั้งค่า หรือใช้วิเคราะห์ภาพรวมของการใช้งาน แต่ Cookie แต่ละประเภทควรถูกแยกตามวัตถุประสงค์และมีทางเลือกในการจัดการตามความเหมาะสม
อาจมีกรณีที่ต้องใช้ผู้ให้บริการภายนอกเพื่อดำเนินงานทางเทคนิคหรือปฏิบัติตามข้อกำหนดที่เกี่ยวข้อง แต่ควรจำกัดข้อมูลตามความจำเป็นและอธิบายประเภทของผู้รับข้อมูลกับวัตถุประสงค์ให้ชัด
ขึ้นอยู่กับประเภทข้อมูล เหตุผลที่เก็บ และกฎหมายที่ใช้บังคับ ผู้ใช้อาจมีสิทธิขอเข้าถึง แก้ไข ลบ หรือจำกัดการใช้ข้อมูลบางประเภท โดยควรมีช่องทางสำหรับส่งคำขออย่างชัดเจน
ระยะเวลาอาจต่างกันตามประเภทข้อมูลและวัตถุประสงค์ ไม่ควรเก็บไว้นานกว่าที่จำเป็นโดยไม่มีเหตุผล อย่างไรก็ตาม หากมีข้อกำหนดทางกฎหมายหรือเหตุผลที่จำเป็น อาจต้องเก็บบางข้อมูลไว้นานขึ้น
ควรตรวจวันที่อัปเดตบนหน้า และหากมีการเปลี่ยนสาระสำคัญ เว็บไซต์ควรทำให้ผู้ใช้เห็นได้ว่ามีส่วนใดถูกปรับ ไม่ใช่เพียงเปลี่ยนวันที่โดยไม่มีบริบท